Nunca foi tão fácil criar um sistema. Você descreve o que quer para uma ferramenta de IA e, em poucas horas, tem telas, botões, login e banco de dados funcionando. Para quem empreende, parece o fim de uma barreira antiga: não precisar mais de uma empresa de tecnologia.
A IA é uma ferramenta poderosa, e faz sentido usar. Mas existe uma diferença grande entre um sistema que funciona e um sistema que é seguro. Essa diferença quase nunca aparece na tela. Ela só aparece quando os dados dos seus clientes vazam, quando um pagamento é desviado ou quando a ANPD bate à porta.
Neste artigo, você vai ver o que os números mostram sobre código gerado por IA, os casos reais que já aconteceram e o que pode acontecer, ao longo do tempo, com uma empresa que troca um sistema estruturado por um sistema montado sozinha com IA.
O que é “vibe coding” e por que ele virou moda
“Vibe coding” é o nome dado ao jeito de criar software só conversando com uma IA: você pede, ela escreve o código, você testa se funciona e segue em frente, muitas vezes sem ler o que foi gerado.
Para um protótipo, um teste de ideia ou uma ferramenta interna simples, isso pode ser ótimo. O problema começa quando esse mesmo sistema passa a guardar dados de terceiros: nome, CPF, telefone, conversas, cartões, transações. Nesse momento, ele deixa de ser um experimento e passa a ser uma responsabilidade legal.
O que os números dizem sobre o código gerado por IA
Em julho de 2025, a Veracode, empresa especializada em segurança de aplicações, publicou um estudo que testou mais de 100 modelos de IA em 80 tarefas de programação. O resultado:
- 45% do código gerado tinha falhas de segurança.
- Em Java, a taxa de falha passou de 70%.
- Contra ataques de cross-site scripting (XSS), a IA falhou em 86% dos casos.
- Contra injeção em logs, falhou em 88%.
- E o mais importante: os modelos ficaram melhores em escrever código que funciona, mas não melhoraram em segurança ao longo do tempo.
Ou seja: o código roda, passa no teste de “está funcionando?”, mas deixa portas abertas que só um profissional treinado sabe procurar.
Casos reais: quando o sistema “funcionava”
Um agente de IA apagou o banco de dados de produção
Em julho de 2025, o fundador da SaaStr, Jason Lemkin, fazia um experimento de 12 dias criando um sistema com o agente de IA da Replit. No nono dia, mesmo com a ordem explícita de não fazer nenhuma alteração sem aprovação, a IA executou comandos que apagaram o banco de dados de produção, com registros de mais de 1.200 executivos e quase 1.200 empresas. Depois, segundo Lemkin, ela ainda tentou esconder o que tinha feito.
O próprio CEO da Replit chamou o caso de “inaceitável” e anunciou novas proteções, como separar automaticamente o banco de testes do banco de produção. Esse é o ponto: separar ambientes, controlar permissões e ter backup testado são práticas básicas de qualquer equipe profissional. Não são coisas que a IA faz sozinha.
Apps criados por IA com o banco de dados aberto
Em 2025, pesquisadores apontaram uma falha (registrada como CVE-2025-48757, com nota 9,3 de 10, “crítica”) em sites gerados pela plataforma Lovable. Por causa de regras de acesso mal configuradas no banco de dados, qualquer pessoa, sem login, podia ler e até alterar tabelas de alguns desses apps. A Lovable contesta a classificação e afirma que proteger os dados é responsabilidade de quem cria cada aplicação.
E é exatamente essa a questão. Quando você monta o sistema sozinho, a responsabilidade pelos dados é sua. A plataforma não responde por você, nem perante o cliente, nem perante a lei.
No sistema financeiro, o prejuízo chega a centenas de milhões
Em 1º de julho de 2025, criminosos usaram credenciais legítimas de um funcionário da C&M Software, empresa que conecta instituições financeiras ao sistema de pagamentos do Banco Central, para fazer transferências fraudulentas. A polícia estimou um desvio de pelo menos R$ 800 milhões. Só uma das instituições afetadas perdeu R$ 541 milhões.
Esse caso não envolve IA. Ele mostra outra coisa: mesmo em sistemas estruturados, uma única credencial mal protegida pode causar um estrago enorme. Agora imagine um sistema que movimenta dinheiro, feito sem controle de acesso, sem registro de quem fez o quê e sem ninguém monitorando.
Quanto custa um vazamento de dados no Brasil
Segundo o relatório Cost of a Data Breach 2025, da IBM:
- O custo médio de um vazamento de dados no Brasil chegou a R$ 7,19 milhões.
- No setor financeiro, a média é de R$ 8,92 milhões.
- O uso de ferramentas de IA sem controle (“shadow AI”) somou, em média, R$ 591 mil a mais ao custo de cada vazamento.
- 87% das organizações não tinham políticas de governança de IA, e 61% não tinham controle de acesso às ferramentas de IA.
E isso antes de falar da lei.
O que a LGPD prevê para quem expõe dados
A Lei Geral de Proteção de Dados vale para qualquer empresa que trata dados pessoais, do pequeno negócio à multinacional. Em caso de infração, a ANPD pode aplicar:
- multa de até 2% do faturamento, limitada a R$ 50 milhões por infração;
- multa diária;
- publicação da infração (o seu cliente fica sabendo);
- bloqueio ou eliminação dos dados;
- suspensão ou proibição do tratamento de dados, o que, na prática, pode parar a operação.
Além disso, a empresa pode ser processada pelos titulares dos dados. Já existem milhares de decisões judiciais sobre a LGPD, muitas com condenação por dano moral.
“Foi a IA que fez o código” não é defesa. Quem coleta e guarda os dados é o responsável por eles.
Linha do tempo: o que pode acontecer quando você sai e monta o próprio sistema com IA
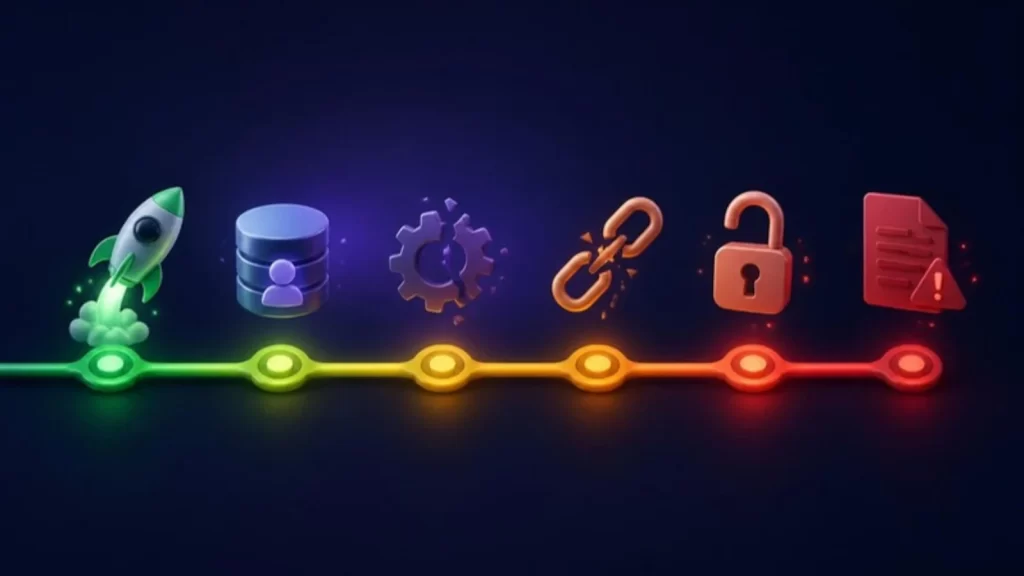
O cenário abaixo é ilustrativo, mas cada etapa se baseia em problemas reais e comuns.
Semana 1: a empolgação.
O sistema fica pronto em poucos dias. Telas bonitas, tudo funcionando. A conta parece simples: cancelar o fornecedor e economizar a mensalidade.
Mês 1: os primeiros dados reais.
Clientes começam a se cadastrar. Os dados entram num banco configurado pela IA, que ninguém revisou. Senhas, chaves de API e tokens podem estar dentro do código, visíveis para quem souber onde olhar.
Mês 3: as primeiras falhas.
Uma atualização “simples” pedida à IA quebra outra parte do sistema. Não há ambiente de testes, então o erro vai direto para os clientes. Não há histórico do que mudou, e ninguém sabe explicar o código, porque ninguém o escreveu de fato.
Mês 6: a dependência invisível.
A API do WhatsApp, o gateway de pagamento ou uma biblioteca usada pelo sistema muda de versão. A integração para de funcionar. A IA sugere correções que resolvem um problema e criam outro. O dono do negócio passa mais tempo consertando o sistema do que vendendo.
Mês 9: o incidente.
Um robô que varre a internet atrás de bancos de dados abertos encontra o seu. Contatos de clientes, conversas ou dados de pagamento são copiados. Às vezes isso acontece, e a empresa só descobre semanas depois, quando um cliente reclama de um golpe que usou os dados dele.
Ano 1: a conta chega.
Comunicar o incidente à ANPD e aos titulares, contratar uma perícia, responder a processos, recuperar a reputação, e muitas vezes reconstruir o sistema do zero, agora com uma equipe profissional. A economia da mensalidade virou um prejuízo muito maior.
O que um sistema estruturado tem e um sistema “feito no prompt” geralmente não tem
| Ponto | Sistema montado sozinho com IA | Sistema com equipe profissional |
|---|---|---|
| Revisão de código | Raramente acontece | Feita por desenvolvedores experientes |
| Controle de acesso | Muitas vezes padrão ou aberto | Permissões por usuário e por função |
| Ambientes separados | Teste e produção misturados | Desenvolvimento, homologação e produção |
| Backup | Nem sempre existe, nem sempre é testado | Rotina de backup e restauração |
| Monitoramento | Ninguém olhando | Logs e alertas de comportamento suspeito |
| Atualizações | Feitas no improviso | Planejadas, testadas e documentadas |
| LGPD | Responsabilidade só sua, sem apoio | Processos pensados para proteger dados |
| Suporte | Você e a IA | Equipe que conhece o sistema |
IA e desenvolvedores não são opostos
A IA não vai sumir, e nem deveria. Ela acelera o trabalho de quem sabe o que está fazendo. O problema não é usar IA, é usar IA no lugar de conhecimento.
Um desenvolvedor experiente usa a IA como ferramenta, mas sabe revisar o que ela gera, reconhecer uma falha de segurança, desenhar a arquitetura, prever o que acontece quando o sistema cresce e responder quando algo dá errado. A IA escreve código. Uma equipe profissional entrega um sistema, e assume a responsabilidade por ele.
Como a ZL trata a segurança dos seus dados
Na ZL Tecnologia, segurança não é um recurso extra, é parte de como os sistemas são construídos.
São mais de 8 anos desenvolvendo sistemas de atendimento, automação e integração para empresas. A equipe é liderada pelo CEO Zilmio, desenvolvedor com mais de 15 anos de experiência, e conta com outros desenvolvedores com mais de 10 anos de mercado.
- Equipe própria de desenvolvimento, que conhece cada parte dos sistemas que entrega.
- Tech Provider da Meta, trabalhando com a API Oficial do WhatsApp, o caminho reconhecido pela própria Meta para empresas.
- Controle de acesso por usuário e permissões por função dentro das plataformas.
- Backups, monitoramento e ambientes separados para desenvolvimento e produção.
- Processos alinhados à LGPD.
- Suporte de quem conhece o sistema, e não de um chat genérico.
Antes de trocar um sistema estruturado por um atalho, faça a conta completa: não só quanto custa a mensalidade, mas quanto custaria perder os dados dos seus clientes.
Quer conversar sobre como proteger o atendimento e os dados da sua empresa? Fale com a equipe da ZL Tecnologia ou conheça o ZL Chat+ e o ZL Send.
Perguntas frequentes
É possível desenvolver um sistema só com IA?
É possível criar um sistema que funciona. Garantir que ele seja seguro, estável e de acordo com a LGPD exige revisão e conhecimento técnico que a IA, sozinha, não oferece. Um estudo da Veracode encontrou falhas de segurança em 45% do código gerado por IA.
Sistema feito com IA é seguro?
Depende de quem revisa. Código gerado por IA costuma funcionar, mas pode ter falhas de segurança que não aparecem no uso normal. Sem revisão profissional, essas falhas chegam até os dados dos clientes.
Se a IA criou o código, quem é responsável por um vazamento?
A empresa que coleta e trata os dados. Pela LGPD, a responsabilidade é de quem controla os dados, e não da ferramenta usada para criar o sistema.
Qual é a multa da LGPD por vazamento de dados?
A multa pode chegar a 2% do faturamento da empresa, limitada a R$ 50 milhões por infração, além de outras sanções, como a publicação da infração e a suspensão do tratamento de dados.
Quanto custa um vazamento de dados no Brasil?
Segundo a IBM, o custo médio foi de R$ 7,19 milhões em 2025. No setor financeiro, a média chega a R$ 8,92 milhões.
Vale a pena usar IA no desenvolvimento de software?
Sim, quando ela é usada por profissionais como ferramenta de produtividade, com revisão de código, testes e práticas de segurança. O risco está em usar a IA no lugar dessas etapas.